Framework de Apetite ao Risco
Desenhamos o apetite ao risco a partir dos objetivos estratégicos da organização: categorias de risco relevantes, limiares quantitativos e qualitativos, e limites de tolerância que acionam decisões concretas quando excedidos.
Desenhamos o apetite ao risco a partir dos objetivos estratégicos da organização, não de uma escala genérica: definimos categorias de risco relevantes (financeiro, operacional, reputacional, conformidade), limiares quantitativos e qualitativos para cada uma, e ligamo-los a limites de tolerância que acionam decisões concretas quando excedidos.
A gestão de risco só cria valor quando apoia decisões, prioridades e accountability.
Os entregáveis são desenhados para uso prático, não apenas para arquivo.
Uma conversa de 30 minutos para avaliar prioridades e definir um plano prático — em conjunto.
Gestão de risco
O apetite de risco exprime a quantidade e o tipo de risco que a administração aceita assumir para atingir os seus objetivos. Sem esta definição, cada decisão é tomada com critérios diferentes e o conselho só descobre os excessos quando já provocaram perdas.
Um apetite útil começa por afirmações claras, como não aceitar incumprimento regulatório deliberado ou tolerar volatilidade de resultados até um limite definido. Cada afirmação é depois traduzida em métricas e limiares mensuráveis, com responsáveis, frequência de medição e regras de escalonamento quando o limite é ultrapassado.
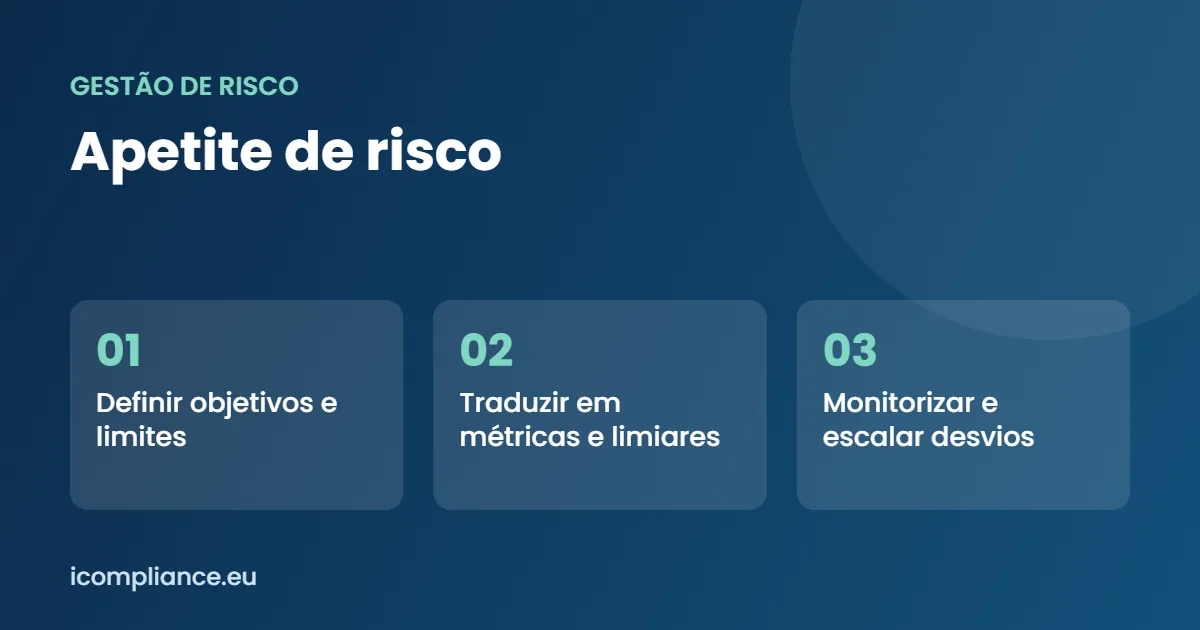
Convém distinguir três conceitos: a capacidade de risco é o máximo que a organização consegue suportar, o apetite é o nível que escolhe assumir e a tolerância é o desvio aceitável em torno desse nível. A declaração de apetite deve ser aprovada pela administração, revista pelo menos uma vez por ano e ligada ao planeamento estratégico, ao orçamento e aos relatórios de risco entregues ao conselho.
Para enquadrar a declaração, o guia COSO sobre gestão de risco empresarial e a norma ISO 31000 descrevem princípios e processos que qualquer organização pode adotar e que ajudam a alinhar o vocabulário entre áreas.
A iCompliance ajuda as organizações a definir e documentar a declaração de apetite de risco, traduzi-la em limiares mensuráveis e integrá-la nos relatórios entregues ao conselho. O trabalho inclui workshops com a administração, métricas por categoria de risco e regras de escalonamento. Para perceber por onde começar, fale com a nossa equipa e receba uma proposta adaptada à dimensão e ao setor da sua organização.
Perguntas frequentes
É a definição formal de quanto risco a organização está disposta a aceitar, por categoria, para atingir os seus objetivos — com limiares que orientam decisões de investimento, controlo e escalonamento, em vez de uma declaração genérica de intenção.
O processo combina entrevistas, análise de dados existentes e benchmarking, seguido de um plano de ação com responsáveis e prazos definidos.
Envolvemos tipicamente a administração, as equipas operacionais e, quando aplicável, auditoria interna, num processo faseado que se adapta à disponibilidade da organização.
Vamos avaliar as suas prioridades e construir um plano prático — em conjunto.