Framework de Gestão de Risco ISO 31000
Desenhamos o framework de gestão de risco alinhado com a estrutura da ISO 31000, adaptado à dimensão e setor da organização, para que a norma se traduza em prática operacional.
Desenhamos o framework de gestão de risco alinhado com a estrutura da ISO 31000 — liderança e compromisso, integração, desenho, implementação, avaliação e melhoria — adaptado à dimensão e setor da organização, para que a norma se traduza em prática operacional, não apenas em documentação.
A gestão de risco só cria valor quando apoia decisões, prioridades e accountability.
Os entregáveis são desenhados para uso prático, não apenas para arquivo.
Uma conversa de 30 minutos para avaliar prioridades e definir um plano prático — em conjunto.
Gestão de risco
Um framework de risco ISO 31000 organiza a gestão do risco numa estrutura comum à organização inteira. A norma não é certificável, mas é a referência internacional mais usada para definir princípios, estrutura e processo de gestão do risco.
A ISO 31000 assenta em princípios, como a integração nas atividades e a melhoria contínua, numa estrutura que assegura liderança, recursos e responsabilidades, e num processo que vai do âmbito e contexto ao tratamento, monitorização e comunicação do risco.
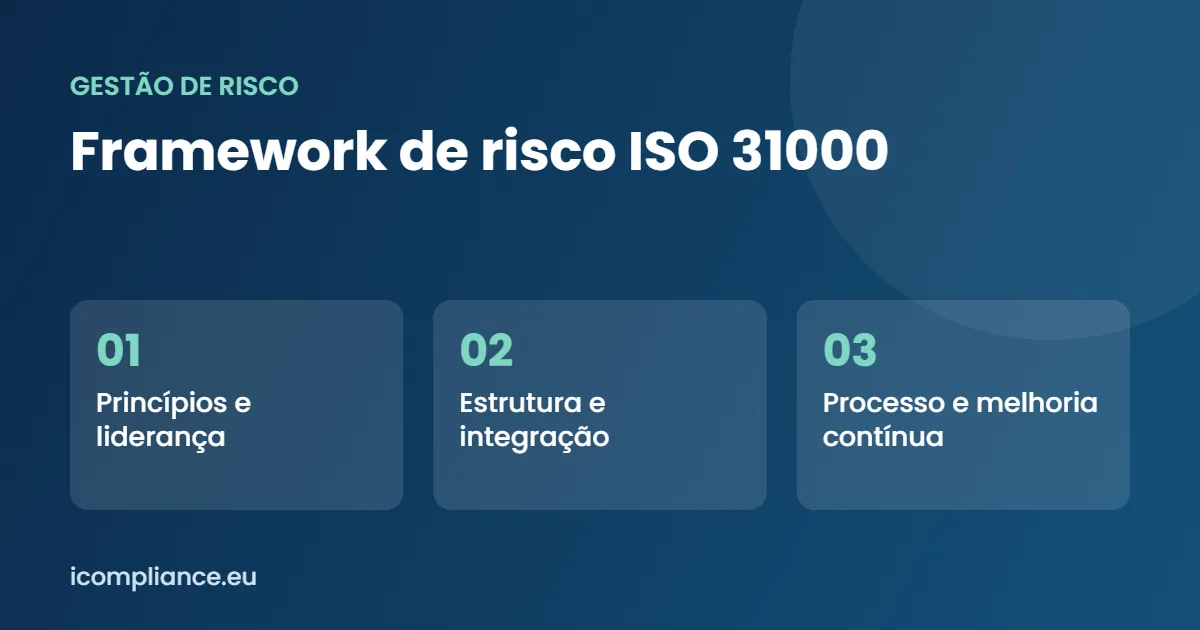
A adoção começa por uma política de risco aprovada pela administração, papéis claros, critérios de risco alinhados com o apetite definido e um registo único. Em vez de criar processos paralelos, o framework deve ser ligado ao planeamento, à gestão de projetos, à continuidade de negócio e aos sistemas de gestão já existentes.
O texto de referência está disponível na página oficial da norma ISO 31000, que também reúne as normas associadas, como a IEC 31010 sobre técnicas de avaliação.
A iCompliance ajuda as organizações a implementar um framework de risco ISO 31000 proporcional à dimensão da organização. O trabalho inclui política, papéis, critérios de risco, registo único e integração com planeamento, continuidade de negócio e restantes sistemas de gestão. Para perceber por onde começar, fale com a nossa equipa e receba uma proposta adaptada à dimensão e ao setor da sua organização.
Perguntas frequentes
É uma norma de diretrizes, não de certificação — o valor está em aplicar os seus princípios e processo à gestão real de risco da organização, não em obter um certificado.
Começamos por mapear o ponto de partida, definimos objetivos mensuráveis e implementamos de forma faseada, com revisões periódicas de progresso.
Adaptamos o ritmo à realidade da organização: projetos mais simples fecham em semanas, iniciativas mais amplas podem estender-se por vários meses.
Vamos avaliar as suas prioridades e construir um plano prático — em conjunto.