Reporting de Risco para Administração
Desenhamos reportes de risco para administração focados no que exige decisão — riscos fora do apetite definido, tendências de KRIs e ações em atraso — numa leitura de 2 a 3 páginas.
Desenhamos reportes de risco para administração e comités executivos focados no que exige decisão — riscos fora do apetite definido, tendências de KRIs e ações em atraso — em vez de listas exaustivas de riscos que diluem o sinal relevante, numa única leitura de 2 a 3 páginas.
A gestão de risco só cria valor quando apoia decisões, prioridades e accountability.
Os entregáveis são desenhados para uso prático, não apenas para arquivo.
Uma conversa de 30 minutos para avaliar prioridades e definir um plano prático — em conjunto.
Decision Intelligence
O reporting de risco transforma o registo de riscos e os indicadores em informação que a administração consegue usar. Um bom relatório não lista tudo o que existe, mas mostra o que mudou, o que exige decisão e o que pode comprometer os objetivos.
Uma página de resumo com os principais riscos e a sua evolução, o estado dos planos de tratamento, os indicadores que ultrapassaram limiares e os eventos relevantes do período. Cada ponto indica o responsável, o prazo e a decisão ou apoio pedido ao conselho.
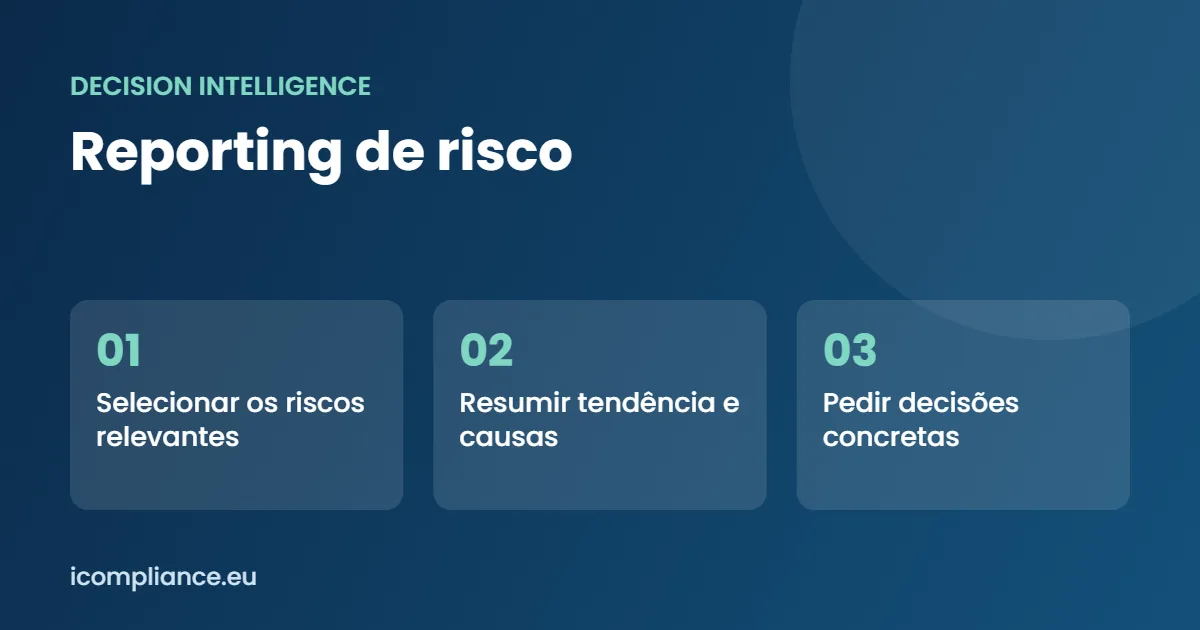
A frequência deve acompanhar o ritmo do negócio, normalmente mensal para a gestão e trimestral para o conselho, com alertas extraordinários para eventos graves. A qualidade depende de dados consistentes, definições comuns e de uma única versão da informação, evitando relatórios paralelos que se contradizem.
A comunicação e o reporte são parte do processo da norma ISO 31000, e o COSO ERM destaca a importância de informação de risco integrada com o desempenho e a estratégia.
A iCompliance ajuda as organizações a desenhar relatórios de risco para a administração e para o conselho, com formato curto, indicadores consistentes e decisões pedidas. O trabalho inclui o modelo de relatório, o calendário de reporte e a automatização da recolha de dados. Para perceber por onde começar, fale com a nossa equipa e receba uma proposta adaptada à dimensão e ao setor da sua organização.
Um bom reporte de risco à administração responde rapidamente a poucas perguntas: quais são os principais riscos hoje, como se alteraram desde a última reunião, o que está a ser feito e quem é o responsável. Muitas administrações recebem registos longos, com centenas de linhas; poucas recebem uma visão clara e pronta para decidir.
Desenhamos os relatórios em torno de uma lista curta de riscos prioritários, cada um com uma classificação baseada na probabilidade e no impacto, uma tendência, o estado das ações de tratamento e um responsável. Os indicadores e os limiares são acordados antecipadamente, para que a administração saiba quando uma questão exige escalonamento. Seguindo os princípios da ISO 31000, a informação de risco é tratada como um contributo para a estratégia e o desempenho, e não como um exercício de conformidade separado.
Um pacote típico inclui também temas emergentes, como alterações regulatórias ou questões de sustentabilidade, e uma secção curta com as ações pedidas à administração. Isto mantém as reuniões focadas em decisões e não em explicações.
A implementação é gradual. Começamos com a informação que já tem, construímos uma primeira versão do relatório, testamo-la com a gestão e refinamos o formato após um ou dois ciclos. Com o tempo, os mesmos dados podem apoiar também divulgações ESG, conversas com bancos e auditoria interna, o que reduz o trabalho duplicado.
Se a sua administração precisa de informação de risco mais clara, podemos rever os relatórios atuais e propor um formato adaptado à sua dimensão, setor e modelo de governação.
Perguntas frequentes
Deve mostrar claramente o que está fora do apetite ao risco definido, a evolução dos indicadores-chave e as ações em curso — em 2 a 3 páginas, não uma tabela exaustiva que exige interpretação adicional.
Seguimos um processo estruturado — diagnóstico, desenho, implementação e monitorização — adaptado à maturidade e dimensão da organização, com entregáveis práticos em cada etapa.
A maioria dos projetos arranca com um diagnóstico de 2 a 4 semanas, seguido de implementação faseada ao longo de vários meses, com envolvimento da gestão e das áreas relevantes.
Vamos avaliar as suas prioridades e construir um plano prático — em conjunto.